【現場目線で徹底解説】SASE(サシー)とは?構成要素・主要製品比較からインフラ現場で直面する「3つの技術的落とし穴」まで
「テレワークの普及やクラウド利用の急増で、本社のVPN機器が帯域オーバーで悲鳴を上げている……」
「毎月のように報告されるVPN機器の脆弱性を突いたランサムウェア攻撃から、社内ネットワークをどう守ればいいのか?」
このような課題を抱える情報システム部門やインフラエンジニアの間で、現在もっとも注目されているセキュリティコンセプトが「SASE(Secure Access Service Edge:サシー)」です。
世の中の解説記事の多くは「SASEを導入すればすべて解決する」といったベンダー目線のメリットばかりが強調されがちです。しかし、実際のネットワーク設計や運用の現場では、「既存の拠点ルーティングとの整合性」「SSL復号化による端末負荷や業務影響」「日々のポリシー運用の体制確保」など、事前にクリアすべき技術的ハードルが数多く存在します。
本記事では、ネットワーク設計やサイバーセキュリティ(情報処理安全確保支援士)、プロジェクトマネジメント(PMP)の知見をベースに、SASEの基本概念と構成要素の詳細、主要ベンダーの客観的な比較、導入時に起こりがちな「3つの技術的落とし穴」、そして中堅企業が無理なく進められる段階的導入ロードマップを解説します。
1. SASE(サシー)とは? 誕生の背景と基本概念
なぜ従来の「境界防御」と「VPN」は限界を迎えたのか?
従来の企業ネットワークは、社内ネットワーク(安全な領域)とインターネット(危険な領域)の間にファイアウォールなどの境界を引く「境界型防御(キャッスル&モートモデル)」が主流でした。社外から社内システムにアクセスする際は、社内網に設置したVPN機器を経由するのが定石でした。
しかし、以下の3つの変化によってこのモデルは完全に破綻しました。
- クラウドサービスの爆発的普及: Microsoft 365やGoogle Workspace、BoxなどのSaaS利用が増え、全社トラフィックがデータセンターのゲートウェイに集中(通信遅延の発生)。
- 働き方の分散(リモートワーク): 社員がどこからでも直接クラウドにアクセスするようになり、「社内網の外」が主戦場になった。
- VPN機器を狙うサイバー攻撃の急増: VPN機器の脆弱性を突いて社内網に侵入し、ラテラルムーブメント(水平移動)でランサムウェアをばら撒く攻撃が常態化。
ガートナーが提唱したSASEの思想
この課題を解決するため、米調査会社ガートナー(Gartner)が2019年に提唱した概念が「SASE(Secure Access Service Edge)」です(※一次出典:Gartner Report "The Future of Network Security Is in the Cloud")。
SASEを一言で言えば、「広域ネットワーク(WAN)機能」と「包括的ネットワークセキュリティ機能」を統合し、すべてクラウドから単一サービスとして提供するアーキテクチャです。
データセンターを中心とするのではなく、ユーザーや拠点、クラウドなど「すべての通信の端点(エッジ)」に対して、クラウド上のエッジから安全かつ最適なアクセスを提供します。
2. SASEを構成する要素(アーキテクチャの全貌)
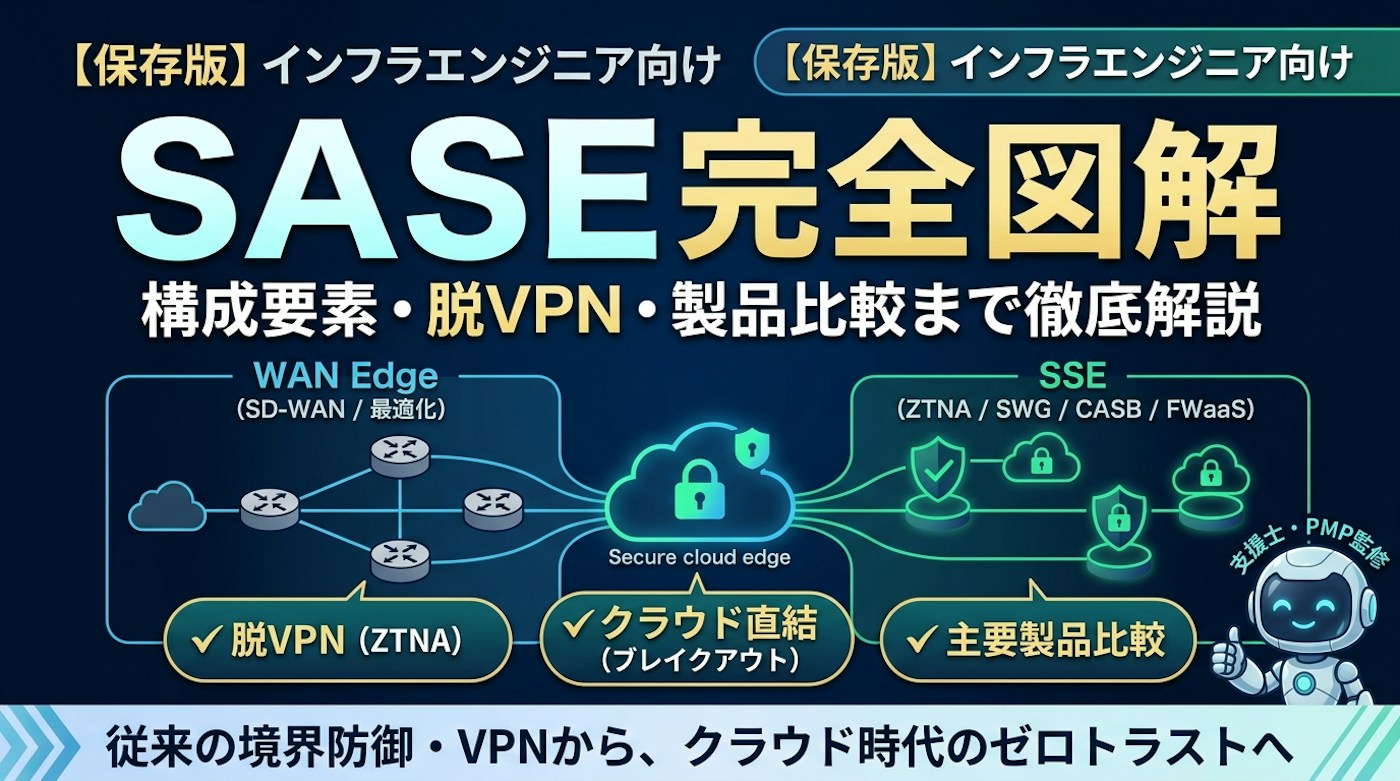
SASEは単一のツールではなく、「ネットワーク機能(WAN Edge Services)」と「セキュリティ機能(SSE:Security Service Edge)」という2大ピラー(柱)が緊密に統合されたアーキテクチャです。
【 SASE(Secure Access Service Edge)の全体像 】
┌────────────────────────────────────────────────────────────────────────┐
│                               S A S E                                  │
├───────────────────────────────────┬────────────────────────────────────┤
│   ネットワーク機能 (WAN Edge)     │     セキュリティ機能 (SSE)         │
├───────────────────────────────────┼────────────────────────────────────┤
│ 1. SD-WAN (ソフトウェア定義WAN)   │ 1. ZTNA (Zero Trust Network Access)│
│ 2. インターネットブレイクアウト   │ 2. SWG (Secure Web Gateway)        │
│ 3. WAN最適化・パケットロス補正    │ 3. CASB (Cloud Access Sec. Broker) │
│ 4. グローバルバックボーン網       │ 4. FWaaS (Firewall as a Service)   │
│                                   │ 5. IDaaS連携 / 端末健全性評価      │
└───────────────────────────────────┴────────────────────────────────────┘
【領域A】ネットワーク機能群(WAN Edge Services)
- SD-WAN(Software-Defined WAN): 物理的な回線(専用線、光回線、5G/LTE等)をソフトウェア上で仮想的に束ね、アプリケーションの種類や通信状態に応じて動的に最適な経路を選択・制御します。レイヤー7(アプリケーション層)を識別し、「業務基幹は専用線」「Web閲覧は一般回線」といった高度な振り分けを自動化します。
- インターネットブレイクアウト(ローカルブレイクアウト): Microsoft 365(Teams、SharePoint)やZoomなど、大量の帯域を消費する特定の信頼済みSaaS通信を、センター拠点を経由させず各拠点から直接インターネットへ抜く仕組みです。本社の回線逼迫やセッション枯渇を根本から解消します。
- WAN最適化・パケットロス補正(FEC等): 一般ブロードバンド回線特有のジッター(遅延の揺らぎ)やパケットロスを低減させるため、FEC(Forward Error Correction:前方誤り訂正)やパケットの重複排除を行います。高額な専用線(IP-VPN等)を契約せずとも安定した通信品質を担保できます。
- グローバルバックボーン網: 世界各地に分散するPoP(Point of Presence)間を、公衆インターネットではなくベンダー独自の高速プライベート回線で結ぶ仕組みです。海外拠点との通信において、不安定な国際ルーティングを回避して低遅延を実現します。
【領域B】セキュリティ機能群(SSE:Security Service Edge)
- ZTNA(Zero Trust Network Access / 脱VPN):
「従来のVPNを完全に過去のものにする中核技術」です。「社内ネットワーク全体」に接続させるVPNとは異なり、認証されたユーザー・端末に対してのみ、「特定のアプリケーション」へピンポイントで接続させます。
- インサイドアウト接続(Dark to the Internet): 社内サーバ側から外のクラウドへ向けてコネクタを張る(外向き通信)ため、社内拠点のファイアウォールでインバウンドポートを開放する必要がありません。攻撃者がインターネットからスキャンしても社内システムが存在すら見えない(ステルス化)状態を作れます。
- SWG(Secure Web Gateway): 全端末のWeb通信(HTTP/HTTPS)を一元的に中継・監視する「次世代クラウド型プロキシ」です。URLフィルタリング、SSL/TLS通信の復号検査、ダウンロード時のクラウドサンドボックス解析を実行します。
- CASB(Cloud Access Security Broker): SaaS利用を可視化・制御します。「インライン型(リアルタイムでChatGPTへの機密データ入力を遮断)」と「API連携型(過去の社外共有設定をバックグラウンド監査)」の2つのモードでシャドーIT・シャドーAIを抑止します。
- FWaaS(Firewall as a Service): 物理アプライアンスの次世代ファイアウォール(NGFW)をクラウド化。全ポート・全プロトコルのL7パケットインスペクションや侵入防止(IPS)を提供し、ハードウェアの定期リプレイスやサイジング(性能不足)から解放されます。
- IDaaS連携とコンテキスト評価: Microsoft Entra IDやOkta、国産のZ-FILTER等のIDaaSと連携し、「会社支給PCで、EDRが正常稼働し、日本国内からのアクセスのみ許可」といった動的なゼロトラストアクセス制御を実現します。
3. 【設計・運用の視点】SASE導入時に直面しやすい「3つの技術的落とし穴と事前回避策」
カタログスペックには書かれていない、「設計や運用の段階で実際に直面しやすい技術的な落とし穴」と、その事前回避策を整理します。
落とし穴1:SSL復号化(HTTPSインスペクション)による業務影響と端末負荷
- 典型的な課題シナリオ: Webの脅威を可視化するために全通信をSSL復号しようとすると、社内のWeb基幹システムや金融系サイトで証明書エラーが多発したり、古い端末のCPU使用率が跳ね上がって業務に支障が出ることがあります。
- 技術的要因: インターネット通信の多くがHTTPS化されている現在、SSL復号は不可欠ですが、金融機関など「証明書ピニング(特定の証明書しか受け付けない仕組み)」を採用しているサービスは復号すると通信が切断されます。また、復号・再暗号化処理は端末やクラウドプロキシに極めて大きな負荷を与えます。
- 事前回避策: 「最初から100%復号しようとしないこと」が肝要です。金融系サイト、決済サービス、信頼された大手SaaS(Microsoft 365等)は「復号バイパス(除外)リスト」にあらかじめ登録し、未知のドメインやリスクカテゴリにのみ復号を適用する段階的な運用設計が必要です。
落とし穴2:ローカルブレイクアウトにおける「スプリットDNS」の不整合
- 典型的な課題シナリオ: ルーター側でブレイクアウトを設定した際、拠点PCから「社内ポータルに繋がらない」「イントラネットの共有プリンタが見つからない」といった名前解決トラブルが発生することがあります。
- 技術的要因: ブレイクアウト通信を直接インターネットへ逃がす際、DNS問い合わせ(名前解決)までパブリックDNS(8.8.8.8等)へ向いてしまい、社内Active Directoryの内部ドメイン(例: corp.local)の名前解決ができなくなる「スプリットDNSの不整合」が原因です。
- 事前回避策: 「宛先IP/ドメイン」の振り分けだけでなく、「DNSクエリのルーティング(内部ドメインは社内DNS、外部FQDNはクラウドDNS)」を明確に分離して設計することが重要です。
落とし穴3:ネットワーク担当とセキュリティ担当の「運用境界」の曖昧さ
- 典型的な課題シナリオ: 「通信が遅い・繋がらない」という障害が発生した際、ネットワーク担当(回線・ルーター)とセキュリティ担当(FW・ポリシー)の間で原因の切り分けが難航し、復旧が遅れてしまうケースです。
- 技術的要因: 従来の「回線を見るインフラ部隊」と「FW・ポリシーを見るセキュリティ部隊」が社内で縦割りになっている場合、両者が融合したSASE環境ではトラブル時の責任境界が曖昧になりがちです。
- 事前回避策: SASE導入と同時に、「可視化ダッシュボード(DEM:Digital Experience Monitoring)」を共通のモニタリング基盤として導入し、『端末→Wi-Fi→回線→SASE PoP→クラウド』のどこで遅延が起きているかを客観的な数値で一元把握できる運用フローを確立することが推奨されます。
4. 主なSASE製品の特徴比較(外資メガ vs 国産特化)
市場の代表的なSASE製品は、その「出自(ルーツ)」によって性格が大きく異なります。
| ベンダー / 製品名 | 出自・カテゴリ | 主な強み・特徴 | 留意点・検討ポイント | 向いている企業規模 |
|---|---|---|---|---|
| Zscaler (ZIA / ZPA) |
SSE専業のパイオニア | ・SSE市場のデファクトスタンダード ・世界150拠点以上のPoPと圧倒的な実績 ・最高峰のゼロトラストアクセス環境 |
・SD-WAN機能は他社ルーター連携が前提 ・高機能ゆえにポリシー設計・運用難易度が高い |
大手〜エンタープライズ |
| Palo Alto Networks (Prisma Access) |
次世代FWの絶対王者 | ・業界最高峰のセキュリティ検査エンジン(App-ID) ・Prisma SD-WANとの統合(シングルベンダーSASE) ・オンプレFWとクラウドの一元ポリシー管理 |
・ライセンス・導入コストが高額になりやすい ・高度な専任エンジニアの設計スキルが必要 |
中堅上位〜大手エンタープライズ |
| Cato Networks (Cato SASE Cloud) |
元祖・SASE専業 | ・独自の世界規模プライベートバックボーンを保有 ・SD-WANとSSEが完全に統合された単一クラウド ・運用管理画面が極めてシンプルで直感的 |
・セキュリティ機能の細かなカスタマイズ性はPalo Alto等に一歩譲る | 海外拠点を持つグローバル企業、中堅企業 |
| Fortinet (FortiSASE) |
コスパ最強のUTM王者 | ・FortiGateのOS(FortiOS)共通基盤による統合 ・圧倒的なコストパフォーマンス ・既存FortiGate資産を活かしたスムーズな移行 |
・大規模リモート環境でのスケーラビリティ設計に配慮が必要 | 中小〜中堅企業 |
| デジタルアーツ (Z-FILTER) |
【純国産】IDaaS×SSE | ・脱VPNに特化したZTNAと通信制御(ホワイト運用) ・多要素認証(IDaaS)とSSEの完全統合 ・日本語UIと充実した国内サポート体制 |
・グローバル展開拠点の対応力は外資メガ製品に劣る | 国内中堅・中小企業、日系自治体・公共 |
5. 【支援士の視点】外資メガ製品 vs 国産(Z-FILTER等)の「現場における運用のリアリティ」
情報処理安全確保支援士として数多くの現場を見てきた立場から、「カタログスペックだけでは分からない運用の真実」をお伝えします。
「機能最強の外資メガ製品」が中堅企業で破綻する理由
ZscalerやPalo Altoは文句なしに世界最高峰のソリューションです。しかし、中堅・中小企業が導入して数ヶ月で「塩漬け」になるケースが後を絶ちません。
- 英語サポートと仕様変更の壁: 管理画面の細かな設定変更や障害時のサポート問い合わせが英語ベースである場合、社内情シスが対応しきれない。
- ブラックリスト運用の限界: 外資メガ製品の多くは「膨大な脅威データベース(ブラックリスト)に照合して危険な通信を止める」アプローチです。日々生まれる未知の攻撃に対して常にシグネチャ更新や検知ログの精査が必要で、専任セキュリティアナリストがいない企業ではログが放置されます。
国産製品(Z-FILTER等)が持つ「日本の現場への適合力」
一方、デジタルアーツのZ-FILTERなどに代表される純国産ソリューションには、日本の中堅企業の実情に即した圧倒的な強みがあります。
- 「ホワイト運用」による確実なリスク遮断: 「安全と確認されたWebサイト・通信のみを許可し、未知のドメインは原則遮断する」ホワイト運用を採用しているため、専任アナリストが不在でも新種のマルウェアやC2通信を水際でブロックできます。
- IDaaSとZTNAのワンストップ統合: 多要素認証(FIDO2生体認証や位置情報認証)から脱VPN(ZTNA)までが同一の日本語管理画面で完結するため、1〜2名の少人数情シスでも日々の運用が破綻しません。
6. SASE市場の最新動向と今後の展望
- 「ベストオブブリード」から「シングルベンダーSASE」への集約: 複数ベンダーを組み合わせる方式から、管理画面を一元化して運用コストを下げる「単一ベンダー完結型(Single-Vendor SASE)」への移行が世界的な潮流となっています。
- 「SSEファースト(脱VPN先行)」の定着: 拠点のネットワーク回線契約や物理ルーターの更改には数年単位の時間がかかります。そのため、まずは「リモートアクセスのZTNA移行(VPN撤去)」と「Webアクセスの安全確保(SWG/CASB)」からスモールスタートする「SSE先行アプローチ」が日本企業で最も成功率の高い定石となっています。
- 生成AIの普及に伴う「シャドーAI対策」需要: ChatGPTやClaude等の無許可利用による機密情報漏洩を防ぐため、CASBによる「プロンプト入力制御」や「利用状況のスコアリング」が必須要件となっています。
7. 【PMPの視点】中堅企業が失敗しない「身の丈に合った段階的導入3ステップ」
PMP(プロジェクトマネジメント・プロフェッショナル)の視点から言えば、「SASEの全機能を一度に全社導入しようとするプロジェクトは9割炎上」します。
中堅企業が確実に成功を収めるための、現実的な3ステップ・ロードマップを提示します。
flowchart LR
    P1["<strong>【Step 1:今すぐ(脱VPN)】</strong><br/>・ZTNAを導入しVPN機器を撤去<br/>・リモートアクセスの安全確保<br/>(投資・工数を最小化)"] --> P2["<strong>【Step 2:半年後(可視化)】</strong><br/>・SWG / CASBの適用<br/>・シャドーIT / 生成AIの制御<br/>・Webフィルタリング統合"] --> P3["<strong>【Step 3:数年後(最適化)】</strong><br/>・拠点ルーター更改に合わせ<br/>・SD-WANによる拠点統合<br/>・シングルベンダーSASE完成"]
- Step 1:最も危険な「VPN機器の撤去(脱VPN)」から着手(工数:1〜2ヶ月) すべての元凶である拠点VPNを撤去し、ZTNAで「端末と特定社内アプリ」を直結させます。これだけでランサムウェアの侵入リスクとVPN回線遅延の9割が解消されます。
- Step 2:シャドーAIとWebアクセスの可視化・制御(工数:2〜3ヶ月) ZTNAクライアントにSWG/CASB機能をアドオンし、危険サイトへのアクセス遮断と生成AIへの機密データ入力を制御します。
- Step 3:拠点ルーターのリース満了に合わせたSD-WAN統合(工数:計画的実施) 拠点のネットワーク機器が更新時期を迎えたタイミングで、SD-WANを導入してインターネットブレイクアウトや回線冗長化を完結させます。
8. まとめ:インフラとセキュリティを両輪で伴走できるパートナーを選ぶ
SASEは単なる「セキュリティソフト」でも「回線サービス」でもありません。ネットワークの物理配線から、ゼロトラストの認可ポリシー、そして日々の運用ガバナンスまでが一体となった「企業のデジタル基盤そのもの」です。
自社の規模や運用リソースに合わないオーバースペックな外資メガ製品に手を出して運用破綻する前に、まずは「身の丈に合った脱VPN(ZTNA)」からスモールスタートすることを強く推奨します。
「VPNの限界・脱VPNの進め方」で悩んでいませんか?
身の丈に合ったセキュアインフラ移行をプロが無料診断します
外資メガSASEの営業に言われるがまま高額見積もりに悩む前に。情報処理安全確保支援士とPMPの知見を持つインフラ専門家が、貴社の規模とリソースに最適な「失敗しない脱VPN・ゼロトラスト移行計画」を中立な立場でアドバイスします。
【無料オンライン相談で得られる3大メリット】
- 既存のVPN機器・回線環境における「脆弱性・帯域リスク」の現状チェック
- Z-FILTER等の国産製品やFortiSASEを活用した「費用対効果最大化」の提案
- 取引先チェックシート(セキュリティ監査)に即座に回答できる要件整理
※強引な営業は一切行いません。貴社システムの課題整理としてお気軽にご活用ください。
LEE
現役インフラエンジニア / PMP / Jet Studio 代表
30代未経験からインフラの世界に入り、実務1.5年でネスペ一発合格。現在はSI管理職を務めつつ、AIエージェント自律組織の研究・開発や、無料Webドリル『忘却バスター』・プロジェクト管理シート『Simple PM』を自作公開しています。